Bulut Sunucu & Altyapı Mühendisliği
Kodun gücü, çalıştığı sunucunun kalitesi kadardır. Uygulamalarınızı izole Docker ağ köprüleri, Nginx ters vekil (reverse proxy) kalkanları ve 7/24 kaynak tüketimini optimize eden kurumsal sistem yapılandırmalarıyla koruma altına alıyoruz.
Sunucu İzolasyon Konfigürasyonu
• Mimari İzolasyon: Docker Sandbox Containers
• Ölümcül Süreç Yönetimi: Tini Init Built-in İşlemcisi
• Ağ Savunması ve Yük Dağıtımı: UFW / Cloudflare DDoS Proxy
• İşletim Sistemi ve Kernel: Ubuntu Server LTS
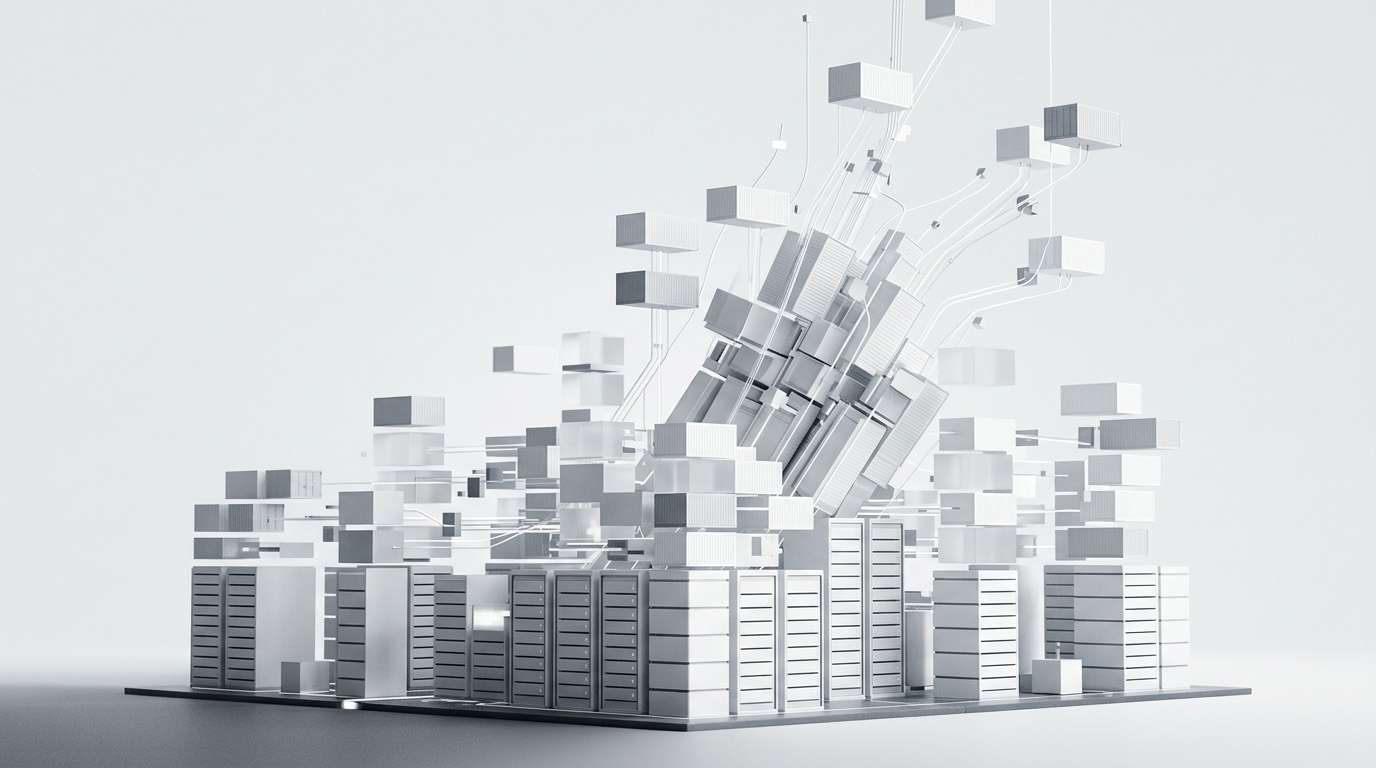
Tam İzolasyonlu Docker Konteyner Mimarisi
Yazılımlarınızı geleneksel sunucularda olduğu gibi sisteme doğrudan kurmuyoruz. Her bir uygulamanızı, API servisinizi ve PostgreSQL veritabanınızı kendi içlerinde kapalı bir kutu olan (Konteyner) Docker Sandbox ortamlarında çalıştırıyoruz.
Bu mühendislik mimarisi; bir servise yapılan siber saldırının ya da yaşanan çökmenin, sunucudaki diğer hayati servisleri (örneğin muhasebe veritabanı) etkilemesini imkansız kılar. Yeni bir sunucuya taşınmak gerektiğinde ise tüm bu konteynerlar saatler değil, saniyeler içinde yeni donanıma aktarılarak %99.98 uptime sürekliliği sağlanır.